Mariluz Rodríguez - Gerente Comercial
Gobierno de datos y Ley 21.719: cómo preparar procesos, sistemas y responsabilidades
A pocos meses de la entrada en vigencia de la nueva Ley de Protección de Datos Personales en Chile, hay una pregunta que las organizaciones deberían poder responder con bastante más precisión que “tenemos una política de privacidad”: ¿sabemos realmente qué datos personales tratamos, dónde están y qué ocurre con ellos dentro de nuestra organización?
La brecha todavía es importante. Según la Encuesta de Protección de Datos Personales 2025 de PwC Chile y Fundación Generación Empresarial, realizada a 87 gerentes y directivos de organizaciones en Chile, 74% reconoció no tener visibilidad completa de las actividades de tratamiento de datos personales realizadas por sus equipos. Solo 13% declaró que su organización estaba muy preparada para las nuevas exigencias, mientras 33% se consideraba poco preparada.
El tiempo para abordar esas brechas comienza a acotarse.
La Ley N.º 21.719, publicada el 13 de diciembre de 2024, entra en vigencia el 1 de diciembre de 2026. La nueva regulación modifica sustancialmente la Ley N.º 19.628, fortalece los derechos de las personas sobre sus datos, incorpora nuevas obligaciones para quienes los tratan y crea una Agencia de Protección de Datos Personales con facultades de fiscalización y sanción.
Pero prepararse para la Ley 21.719 no consiste únicamente en actualizar políticas de privacidad, contratos o consentimientos.
También exige que las organizaciones puedan identificar qué datos personales utilizan, para qué los utilizan, quién responde por ellos, dónde están almacenados, cómo circulan entre sistemas y terceros, cuánto tiempo se conservan y qué controles permiten protegerlos y demostrar su tratamiento.
Ahí es donde la protección de datos deja de ser exclusivamente una conversación jurídica y pasa a involucrar también arquitectura, seguridad, procesos y Gobierno de Datos.
¿Qué cambia con la Ley 21.719 de Protección de Datos Personales?
La Ley N.º 21.719 moderniza el régimen chileno de protección y tratamiento de datos personales y establece un estándar considerablemente más exigente para las organizaciones.
Entre sus elementos relevantes se encuentran principios como:
- Licitud y lealtad
- Finalidad
- Proporcionalidad
- Calidad
- Responsabilidad
- Seguridad
- Transparencia e información
- Confidencialidad
Estos principios tienen consecuencias operativas concretas.
Por ejemplo, la ley establece que los datos personales deben ser exactos, completos, actuales y pertinentes en relación con su procedencia y las finalidades para las cuales son tratados. También determina que los datos deben conservarse únicamente durante el período necesario para cumplir con la finalidad del tratamiento y, posteriormente, ser suprimidos o anonimizados, salvo las excepciones contempladas por la normativa.
La pregunta deja entonces de ser solamente “¿tenemos autorización para utilizar este dato?” y pasa a incluir otras:
¿Sabemos dónde está? ¿Está actualizado? ¿Quién lo modifica? ¿Qué sistemas lo consumen? ¿Durante cuánto tiempo lo mantenemos? ¿Podemos eliminarlo cuando corresponde?
Responderlas exige algo más que documentación.
Nuevos derechos y una mayor capacidad de control
La nueva regulación fortalece los derechos que las personas pueden ejercer respecto de sus datos personales.
Entre ellos se encuentran los derechos de:
- Acceso
- Rectificación
- Supresión
- Oposición
- Portabilidad.
La normativa contempla además mecanismos de bloqueo temporal en determinadas circunstancias. Desde el punto de vista empresarial, el desafío no consiste simplemente en reconocer estos derechos dentro de una política de privacidad. La organización debe tener procesos capaces de localizar, verificar, modificar, entregar o eliminar información cuando corresponda.
Pensemos en una persona cuyos datos están distribuidos entre el CRM, la plataforma de atención, un sistema de facturación, herramientas de marketing, un data lake y aplicaciones de terceros.
Si esa persona solicita una rectificación, ¿la organización puede identificar todos los lugares donde existe ese dato?
Si solicita su supresión y corresponde efectuarla, ¿puede determinar qué sistemas deben intervenir?
Si ejerce su derecho de acceso, ¿es posible reunir la información de manera controlada y trazable?
Estas preguntas muestran por qué la Ley 21.719 también tiene implicancias de arquitectura y Gobierno de Datos.
La Agencia de Protección de Datos Personales cambia el escenario de cumplimiento
Otro cambio relevante es la creación de la Agencia de Protección de Datos Personales, autoridad especializada encargada de fiscalizar el cumplimiento de la normativa, resolver determinadas reclamaciones y ejercer potestades sancionadoras, entre otras funciones.
La ley clasifica las infracciones en leves, graves y gravísimas.
Para personas naturales o jurídicas de derecho privado, las multas pueden llegar hasta:
- 5.000 UTM para infracciones leves;
- 10.000 UTM para infracciones graves;
- 20.000 UTM para infracciones gravísimas.
La regulación contempla además reglas específicas frente a reincidencias.
Sin embargo, reducir la conversación a las multas puede llevar a priorizar mal.
El verdadero desafío para muchas organizaciones será poder demostrar que existen procesos, responsabilidades y controles consistentes sobre datos que suelen estar distribuidos entre múltiples sistemas, áreas, proveedores y plataformas.
¿Qué significa la Ley 21.719 para una empresa en la práctica?
Una organización puede contar con políticas formalmente correctas y, al mismo tiempo, tener importantes zonas grises en la operación.
Por ejemplo:
- Bases de datos sin un responsable claramente definido;
- Información personal duplicada en distintos sistemas;
- Datos antiguos que continúan almacenándose sin una regla clara de retención;
- Accesos heredados que ya no corresponden al rol actual de una persona;
- Archivos con información personal fuera de repositorios gobernados;
- Integraciones cuyo flujo de datos no está documentado;
- Proveedores externos que reciben información sin una visión centralizada de qué se comparte;
- Procesos que dependen del conocimiento informal de una persona para localizar determinados datos.
La Ley 21.719 vuelve estas brechas mucho más relevantes.
Por eso, prepararse requiere pasar de una mirada centrada exclusivamente en documentos a una pregunta operacional:
¿podemos demostrar cómo gestionamos el ciclo de vida de los datos personales?
Siete capacidades que una empresa debería priorizar antes de diciembre de 2026
No todas las organizaciones necesitan abordar la adecuación exactamente de la misma forma. El volumen de información, los tipos de datos, la arquitectura tecnológica, la industria y el nivel de madurez modifican las prioridades.
Sin embargo, existen siete capacidades que deberían revisarse especialmente.
1. Saber qué datos personales existen y dónde están
No es posible controlar aquello que la organización no sabe que posee.
El primer desafío es construir suficiente visibilidad sobre qué información personal se trata, en qué sistemas reside y dentro de qué procesos participa.
Esto no significa elaborar solamente una lista de bases de datos.
Un mapa útil debería permitir relacionar elementos como:
dato → sistema → proceso → finalidad → responsable → tercero involucrado.
La necesidad es particularmente relevante en Chile. El mencionado estudio de PwC muestra que el 74% de los ejecutivos encuestados no tiene visibilidad completa de todas las actividades de tratamiento realizadas por sus equipos.
Ese dato revela una brecha que es tecnológica y organizacional al mismo tiempo.
Una organización puede tener decenas de políticas y aun así desconocer todos los lugares donde circula la información personal.
Por eso, construir un mapa de datos personales y un inventario de tratamientos constituye un punto de partida especialmente relevante.
2. Vincular cada tratamiento con una finalidad y una base de licitud
La Ley 21.719 establece que los datos personales solo pueden tratarse de manera lícita y leal y exige que el responsable pueda acreditar la licitud del tratamiento.
También establece el principio de finalidad: los datos deben ser recolectados para fines específicos, explícitos y lícitos, y su tratamiento debe limitarse a esos fines, con las excepciones contempladas por la propia normativa.
Desde la operación, esto obliga a relacionar:
dato → tratamiento → finalidad → fundamento → responsable.
Cuando esa relación no existe de manera clara, aparecen preguntas difíciles de responder.
¿Por qué conservamos este dato?
¿Quién utiliza esta información?
¿Este nuevo uso corresponde a la finalidad original?
¿Qué proceso depende de ella?
¿Quién debería autorizar un cambio en ese tratamiento?
Estas decisiones no pueden quedar dispersas entre documentos, sistemas y conocimiento informal.
3. Definir quién responde por los datos
Gobernar datos también significa establecer quién puede tomar decisiones sobre ellos.
Legal, Compliance, Seguridad, Tecnología, Data y las áreas de negocio tienen responsabilidades diferentes, pero interdependientes.
Desde un modelo de Gobierno de Datos, roles como Data Owner y Data Steward pueden ayudar a formalizar parte de esas responsabilidades.
Un Data Owner, por ejemplo, puede asumir decisiones dentro de un dominio de información, mientras que un Data Steward puede llevar esas decisiones a la operación mediante definiciones, controles de calidad, metadatos y seguimiento.
Pero no se trata de crear cargos por crear cargos.
El objetivo es eliminar preguntas sin dueño:
- ¿Quién decide cuánto tiempo conservar este dato?
- ¿Quién valida su definición?
- ¿Quién responde si su calidad cae?
- ¿Quién autoriza determinado acceso?
- ¿Quién coordina una corrección cuando el dato aparece en múltiples sistemas?
Cuando estas respuestas dependen de “preguntarle a la persona que sabe”, todavía existe una dependencia importante de conocimiento informal.
4. Poder ejecutar los derechos de los titulares
Uno de los mayores riesgos es diseñar un procedimiento formal que luego los sistemas no pueden ejecutar.
Supongamos que una persona solicita la rectificación de sus datos.
Puede parecer sencillo modificar un registro en el CRM. Pero, ¿qué ocurre si ese mismo dato fue replicado hacia la plataforma de marketing, el sistema de facturación, una herramienta de analytics y un repositorio histórico?
Una corrección parcial podría mantener versiones inconsistentes.
Algo similar ocurre con acceso, supresión, oposición o portabilidad.
Para llevar estos derechos a la operación es necesario conocer:
- Dónde se encuentra la información;
- Qué sistemas dependen de ella;
- Quién debe intervenir;
- Qué excepciones existen;
- Qué acciones se realizaron;
- Cómo conservar evidencia del proceso.
Eso convierte los derechos de los titulares en un desafío donde convergen regulación, arquitectura, integraciones, trazabilidad y procesos.
5. Gestionar calidad, retención, eliminación y anonimización
La calidad de los datos deja de ser solamente una preocupación asociada a reportes o analytics.
La Ley 21.719 establece que los datos personales deben ser exactos, completos, actuales y pertinentes.
Ese principio lleva a preguntas concretas:
¿Cómo detectamos información desactualizada?
¿Existen reglas de calidad para datos críticos?
¿Quién resuelve una inconsistencia?
¿Qué ocurre cuando un mismo dato tiene valores distintos en diferentes aplicaciones?
La conservación presenta un desafío similar.
Definir una política que diga que determinada información debe eliminarse después de cierto período es diferente de conseguir que esa regla se ejecute realmente sobre sistemas productivos, backups, repositorios analíticos y plataformas de terceros.
Una política de retención necesita convertirse en controles ejecutables:
- Identificar las categorías de información;
- Definir criterios de conservación;
- Asociar esos criterios a sistemas y procesos;
- Establecer excepciones;
- Ejecutar eliminación o anonimización cuando corresponda;
- Mantener evidencia de la aplicación del control.
La diferencia entre política y operación es precisamente donde muchas iniciativas pueden comenzar a encontrar fricción.
6. Fortalecer seguridad, accesos y trazabilidad
La Ley 21.719 establece el principio de seguridad y exige estándares adecuados para proteger los datos frente a tratamientos no autorizados o ilícitos, pérdida, filtración, daño accidental o destrucción.
Las medidas deben ser apropiadas considerando el tratamiento y la naturaleza de los datos.
Esto lleva la conversación hacia controles como:
- Gestión de identidades y accesos;
- Principio de mínimo privilegio;
- Clasificación de información;
- Registro de actividades;
- Monitoreo;
- Trazabilidad;
- Gestión de incidentes;
- Revisión periódica de permisos.
Una pregunta especialmente útil es:
¿podemos demostrar quién accedió a determinada información personal, cuándo lo hizo y qué acción realizó?
En muchos entornos, tener permisos configurados no es suficiente. También se necesita evidencia sobre el funcionamiento de esos controles.
El desafío aumenta cuando existen datos sensibles, múltiples plataformas, integraciones y equipos externos.
7. Conocer qué datos se comparten con terceros y hacia dónde viajan
Los datos rara vez permanecen dentro de una sola plataforma.
Proveedores SaaS, servicios cloud, herramientas de marketing, partners, empresas relacionadas y proveedores tecnológicos pueden formar parte del ciclo de tratamiento.
La Ley 21.719 incorpora además reglas específicas para transferencias internacionales de datos.
Por eso, una organización necesita poder responder:
- qué datos entrega a un tercero;
- para qué finalidad;
- desde qué sistema;
- hacia qué destino;
- quién autorizó ese flujo;
- qué responsabilidad tiene cada parte;
- qué controles existen.
Desde Gobierno de Datos, nuevamente aparece una condición previa esencial: tener visibilidad del flujo.
Si la empresa desconoce qué integraciones mueven datos personales entre aplicaciones, cualquier evaluación posterior será incompleta.
¿Por qué Gobierno de Datos se vuelve relevante frente a la Ley 21.719?
Gobierno de Datos y cumplimiento regulatorio no son equivalentes.
Implementar Data Governance tampoco garantiza por sí mismo el cumplimiento de la Ley 21.719.
Esa distinción es importante.
El valor de Gobierno de Datos está en entregar estructuras para convertir determinadas decisiones en algo gestionable, repetible y trazable.
Por ejemplo:
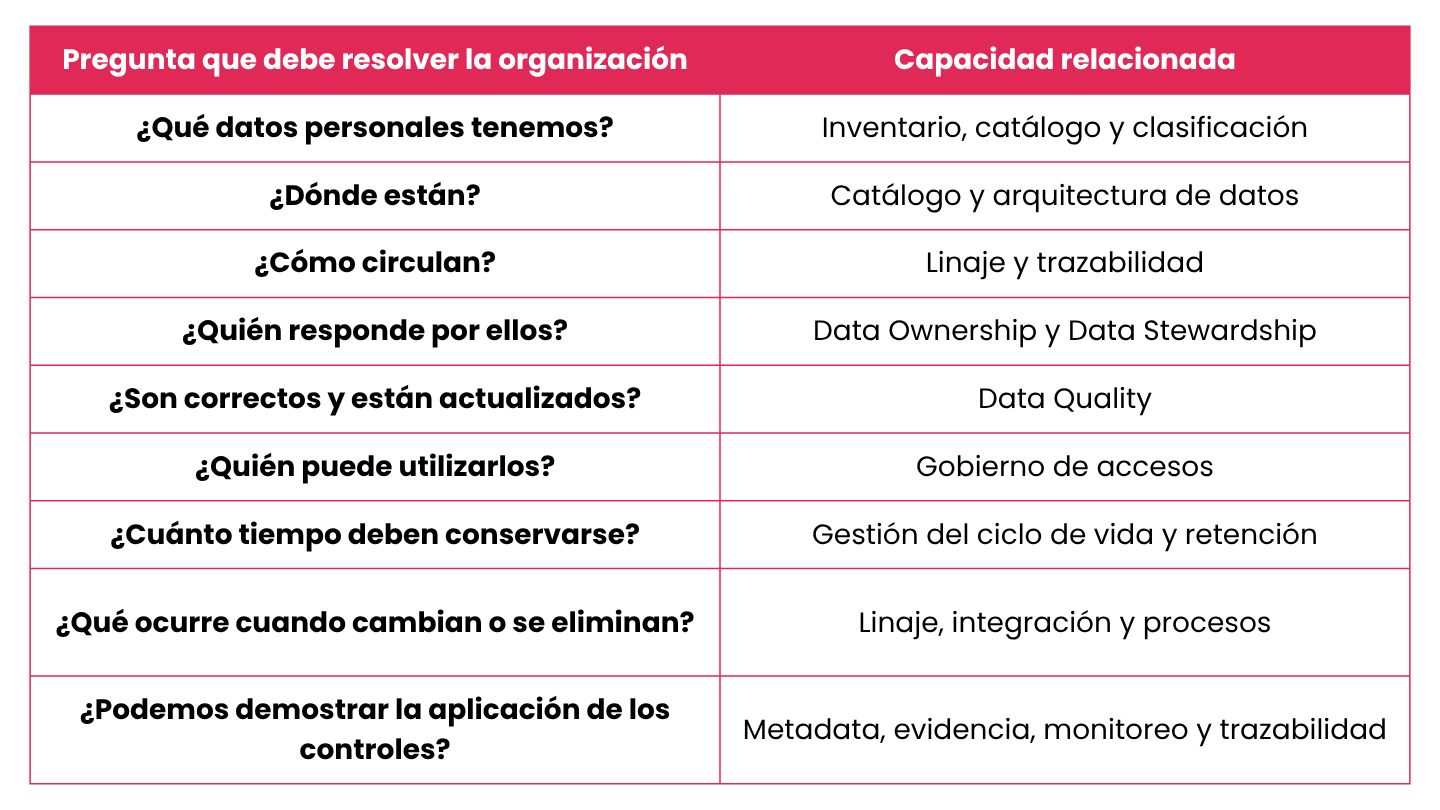
La tecnología puede habilitar varias de estas capacidades, pero la herramienta por sí sola no resuelve el problema.
Gobernar implica conectar personas, reglas, procesos, decisiones y tecnología.
Calidad, catálogo y linaje pasan a tener una función de control
Tres disciplinas resultan particularmente relevantes en este contexto.
- Un catálogo de datos ayuda a construir conocimiento compartido sobre activos, definiciones, ubicación, clasificación, responsables y metadata.
- El linaje de datos ayuda a comprender de dónde proviene la información, qué transformaciones experimenta y qué procesos o sistemas dependen de ella.
- La calidad de datos permite establecer reglas y controles sobre dimensiones como exactitud, completitud, consistencia y vigencia.
Por separado resuelven problemas distintos.
En conjunto, aportan algo especialmente relevante frente a un entorno regulatorio más exigente: capacidad para localizar, comprender y controlar la información.
Si quieres profundizar en estas capacidades, revisa nuestro artículo Calidad, catálogo y linaje de datos: las bases para construir información confiable.
No todas las empresas deberían comenzar por el mismo punto
Un error sería intentar resolver toda la organización simultáneamente.
Si existen cientos de sistemas, múltiples países, distintos tipos de titulares y miles de tratamientos, un programa completamente transversal puede transformarse rápidamente en una iniciativa difícil de ejecutar.
Una alternativa es comenzar por riesgo y criticidad.
Por ejemplo:
- Identificar los tratamientos de datos personales más críticos;
- Determinar dónde existen datos sensibles o de mayor impacto para las personas;
- Identificar los sistemas, procesos y terceros involucrados;
- Evaluar brechas de ownership, calidad, trazabilidad, accesos, seguridad y retención;
- Priorizar controles;
- Implementar sobre un alcance manejable;
- Medir resultados;
- Extender progresivamente el modelo.
Esta lógica permite transformar una regulación amplia en una hoja de ruta concreta.
Y, sobre todo, evita comenzar por la herramienta.
Antes de adquirir un catálogo, una plataforma de privacidad o una nueva solución de seguridad conviene determinar qué problema necesita resolverse y qué evidencia debería producir el control.
¿Cómo evaluar la preparación de la organización?
La adecuación no debería medirse solamente por cantidad de políticas aprobadas o capacitaciones realizadas.
Conviene incluir indicadores operativos.
Por ejemplo:
- Porcentaje de tratamientos críticos inventariados;
- Porcentaje de activos con datos personales clasificados;
- Porcentaje de dominios críticos con responsable definido;
- Tratamientos con finalidad y fundamento documentados;
- Cobertura de reglas de calidad sobre datos personales críticos;
- Porcentaje de sistemas críticos con reglas de retención definidas;
- Cobertura de trazabilidad sobre flujos relevantes;
- Porcentaje de terceros críticos identificados y evaluados;
- Tiempo necesario para localizar los datos asociados a un titular;
- Tiempo de resolución de solicitudes;
- Porcentaje de accesos críticos revisados periódicamente;
- Brechas identificadas versus brechas remediadas.
No existe un porcentaje universal que permita afirmar que una organización está preparada.
Los indicadores deben construirse a partir de su arquitectura, procesos, riesgos y obligaciones específicas.
A pocos meses de diciembre de 2026, la prioridad es cerrar las brechas que importan
La entrada en vigencia de la Ley 21.719 cambia sustancialmente la conversación sobre protección de datos personales en Chile.
Las políticas, contratos y definiciones jurídicas siguen siendo indispensables.
Pero la organización también necesita que esas decisiones puedan ejecutarse en la operación.
Eso implica saber:
qué datos tiene, por qué los utiliza, dónde están, quién responde por ellos, quién puede acceder, cómo circulan, cuánto tiempo se conservan y cómo se eliminan cuando corresponde.
Con el 1 de diciembre de 2026 cada vez más cerca, el desafío ya no es únicamente comprender qué establece la ley, sino convertir esas obligaciones en procesos, responsabilidades y controles capaces de funcionar sobre sistemas reales.
Desde ACL powered by DataArt abordamos Gobierno de Datos conectando diagnóstico, priorización, ownership, calidad, catálogo, linaje, arquitectura y capacidades técnicas de control.
El punto de partida no tiene que ser una transformación completa, puede comenzar identificando qué tratamientos y dominios presentan hoy las mayores brechas y construyendo desde allí una hoja de ruta priorizada.
Este artículo aborda implicancias tecnológicas, operativas y de Gobierno de Datos relacionadas con la Ley N.º 21.719. Su contenido es informativo y no constituye asesoría jurídica.
Preguntas frecuentes sobre la Ley 21.719
¿Cuándo entra en vigencia la Ley 21.719 en Chile?
La Ley N.º 21.719 entra en vigencia el 1 de diciembre de 2026. Fue publicada en el Diario Oficial el 13 de diciembre de 2024 y modifica la Ley N.º 19.628 sobre protección de la vida privada.
¿Qué empresas deben prepararse para la Ley 21.719?
La regulación tiene un ámbito amplio y alcanza a organizaciones que realizan tratamiento de datos personales bajo los supuestos establecidos por la ley. También contempla determinados tratamientos realizados desde fuera de Chile cuando están relacionados, por ejemplo, con la oferta de bienes o servicios a personas ubicadas en el país o con el monitoreo de su comportamiento.
¿Cuáles son los principales derechos que reconoce la Ley 21.719?
La normativa contempla derechos de acceso, rectificación, supresión, oposición y portabilidad, además de reglas específicas asociadas al bloqueo temporal de datos en determinadas circunstancias.
¿Cuáles son las multas contempladas por la Ley 21.719?
Para personas naturales o jurídicas de derecho privado, las infracciones pueden clasificarse como leves, graves o gravísimas. Las multas pueden alcanzar hasta 5.000 UTM para infracciones leves, 10.000 UTM para graves y 20.000 UTM para gravísimas, además de reglas específicas aplicables frente a reincidencias.
¿Todas las empresas están obligadas a tener un Delegado de Protección de Datos?
La Ley 21.719 contempla la figura del Delegado de Protección de Datos dentro del modelo de prevención de infracciones previsto por la normativa, pero no corresponde afirmar que todas las empresas están obligadas a designarlo. Cada organización debe analizar las obligaciones que le resulten aplicables según su situación.
¿Implementar Gobierno de Datos garantiza cumplir con la Ley 21.719?
No. Gobierno de Datos no sustituye el análisis jurídico ni garantiza por sí solo el cumplimiento de la normativa. Sin embargo, puede aportar capacidades relevantes para operacionalizar decisiones relacionadas con inventario, ownership, calidad, clasificación, accesos, linaje, trazabilidad, retención y control del ciclo de vida de los datos.
¿Te ha interesado este contenido? No te pierdas nuestros otros artículos
- Roles del gobierno de datos: quién decide, quién valida y quién opera
- Calidad, catálogo y linaje de datos: las bases para construir información confiable
- Cómo implementar un gobierno de datos: fases, prioridades y errores frecuentes
- Gobierno de datos: qué es y cómo implementarlo
- Automatización empresarial: cómo elegir un buen partner
- Automatización con IA y RPA: de interpretar documentos a ejecutar procesos
- Cómo elegir un partner de RPA en Chile sin comprometer escalabilidad ni control
- RPA + SAP: cómo automatizar procesos sin tocar el ERP